미뤄진 것은 마감일이지 의무가 아니다. ISO/IEC 42001로 남은 시간을 쓰는 법
요즘 회의에서 자주 듣는 말이 있다. “EU AI Act 미뤄졌다면서요? 그럼 내후년에 다시 보죠.” 다들 고개를 끄덕이고 안건은 다음으로 넘어간다.
틀린 말은 아니다. 채용이나 신용평가처럼 고위험으로 분류되는 AI의 의무 시작일은 실제로 늦춰졌다. 하지만 아직 2026년 8월부터 전면 적용된다고 적힌 자료도 돌아다니고, 반대로 법 전체가 통째로 미뤄졌다고 아는 사람도 많다. 둘 다 정확하지 않다.
그래서 질문을 바꿔야 한다고 본다. 늘어난 16개월을 ‘유예’로 읽느냐 ‘준비 기간’으로 읽느냐가 2027년 말 회사의 처지를 가른다. 이 글은 바뀐 일정을 정리하고, AI 경영시스템 국제표준인 ISO/IEC 42001을 그 준비의 뼈대로 쓰는 방법을 다룬다.
EU AI Act 일정, 정확히 무엇이 바뀌었나
출발점은 2025년 11월 19일 EU 집행위원회가 내놓은 ‘디지털 옴니버스’ 법안이다. 2026년 5월 7일 유럽의회와 이사회가 잠정 합의했고, 7월 24일 관보에 규정 (EU) 2026/1744로 실렸다. 발효일은 7월 27일이다. 합의안 단계가 아니라 이미 효력이 있는 법이다.
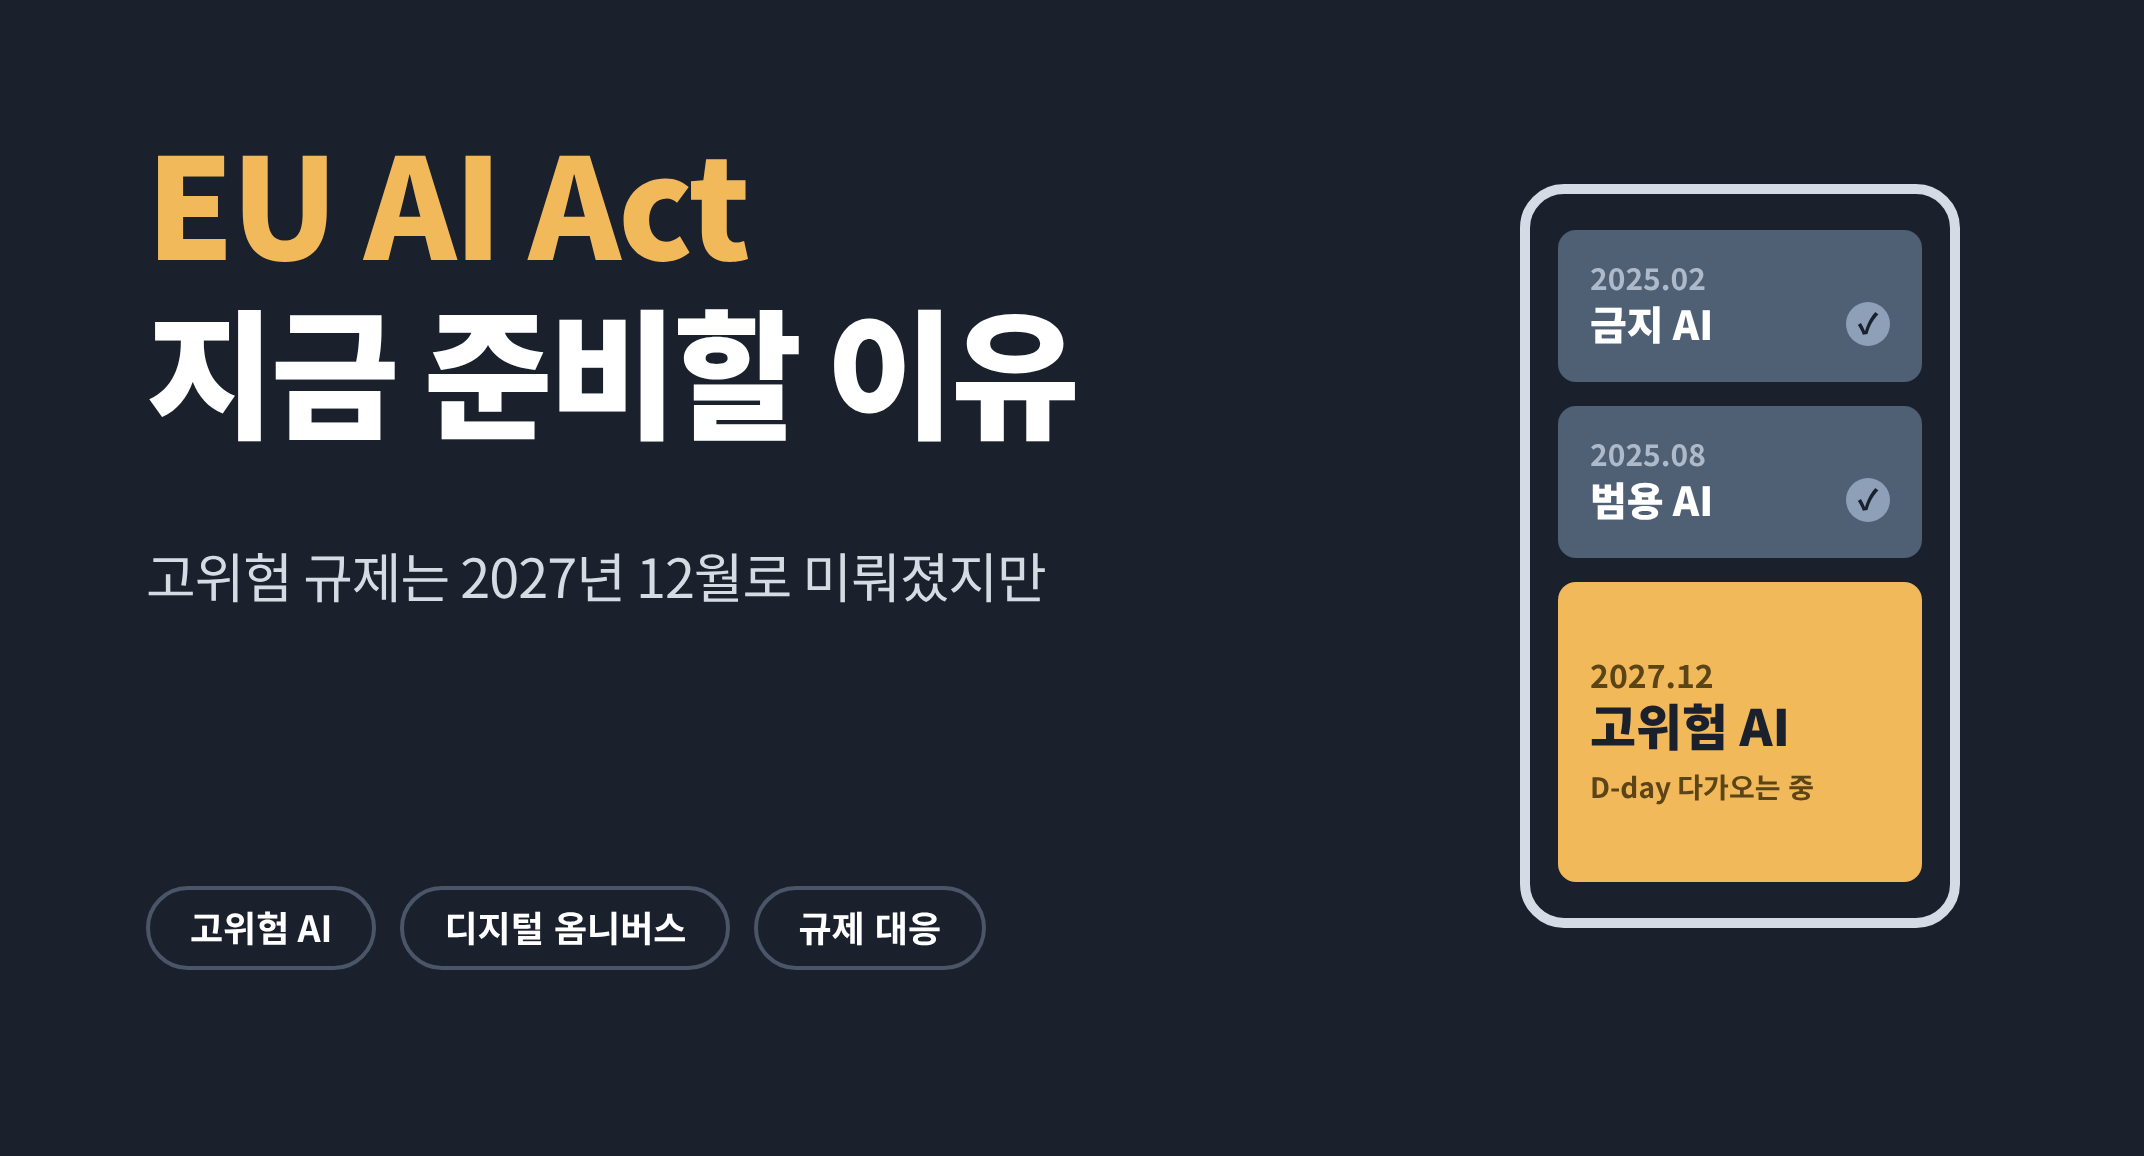
핵심은 고위험 AI 의무의 시작일이다. 채용·인사, 교육, 신용평가처럼 독립적으로 쓰이는 고위험 AI(부속서 III)는 2026년 8월 2일에서 2027년 12월 2일로 16개월 늦춰졌다. 의료기기나 기계처럼 제품 안에 들어가는 고위험 AI(부속서 I)는 2027년 8월 2일에서 2028년 8월 2일로 12개월 밀렸다.
그대로인 것도 많다. 금지된 AI 관행은 2025년 2월, 범용 AI 모델 의무는 2025년 8월부터 이미 적용 중이다. 2026년 8월 2일에는 법의 일반 적용이 예정대로 시작됐고, 챗봇이라는 사실을 알리는 등의 투명성 의무도 이때부터 적용됐다. 생성형 AI 결과물에 기계가 읽을 수 있는 표시를 다는 의무는, 그 전에 출시된 시스템에 한해 2026년 12월 2일까지 시간을 더 받았다.

고위험 AI 의무만 늦춰졌고, 금지 관행·범용 AI·투명성 의무는 예정대로 적용되고 있다.
여러 로펌 분석이 공통으로 짚는 지점도 여기다. 옴니버스가 바꾼 것은 의무의 속도이지 범위가 아니다. 위험관리, 데이터 관리, 기록, 사람의 감독 같은 고위험 AI 요건은 법에 그대로 남아 있다.
16개월은 생각보다 짧다
고위험 AI 의무는 문서 몇 장으로 끝나지 않는다. 회사가 쓰는 AI를 찾아 목록으로 만들고, 위험을 평가하고, 누가 감독할지 정하고, 그 과정을 기록으로 남겨야 한다. 경영자 입장에서 보면 예산과 인력이 연 단위로 움직이는 회사에 2027년 12월은 사실상 예산 한 번이다.
기준서도 이제 막 나오기 시작했다. 2026년 10월 14일 EU 관보에 AI Act의 첫 조화 표준인 EN 18286이 실렸다. 고위험 AI 공급자의 품질경영체계를 다룬 표준이다. 10월 말 기준으로 위험관리, 데이터, 사람의 감독, 사이버보안 같은 나머지 영역에는 아직 조화 표준이 없다.

늘어난 시간에 비해 기준서는 이제 하나가 나왔다.
기준이 다 갖춰질 때까지 기다리겠다는 판단도 이해는 된다. 다만 표준이 모두 나온 뒤에 시작하면, 실제로 준비에 쓸 수 있는 시간은 1년이 채 안 될 수 있다. 회사 안의 목록 만들기와 책임자 지정은 어떤 표준이 나와도 바뀌지 않는 일이다.
우리 회사는 어디에 해당하나, 세 가지 질문
법 해석은 전문가와 따로 확인해야겠지만, 경영자가 먼저 던져볼 질문은 세 가지로 좁혀진다.

세 질문 중 하나라도 답이 막히는 AI가 가장 먼저 손봐야 할 AI다. 대부분의 회사는 첫 번째 질문보다 세 번째 질문에서 멈춘다.

칸별 할 일은 출발점을 잡기 위한 예시다. 실제 의무 범위는 전문가와 확인해야 한다.
ISO/IEC 42001, AI 경영시스템이라는 뼈대
ISO/IEC 42001은 2023년 12월 18일 발행된 세계 첫 AI 경영시스템 표준이다. 규모나 업종과 관계없이 AI를 제공하거나 사용하는 모든 조직에 적용된다. 정보보안의 ISO 27001처럼 정책, 역할, 위험평가, 내부 심사, 개선의 순환을 AI에 맞춰 짠 틀이라고 보면 이해가 빠르다.
오해하기 쉬운 부분이 있다. ISO/IEC 42001 인증만으로 EU AI Act 적합성이 추정되지는 않는다. 법이 인정하는 조화 표준은 EN 18286이고, 이 표준은 42001과의 대응 관계를 참고용 부속서로 정리해 두었다. 42001로 회사 전체의 뼈대를 세우고, EN 18286 같은 EU 기준을 그 위에 얹는 순서가 자연스럽다.
EU에 물건을 팔지 않는 회사에도 쓸모는 있다고 본다. 앞으로 거래처 보안 질의서나 입찰 서류에서 “AI를 어떻게 관리하느냐”는 질문은 늘어날 것이다. 그때 내밀 수 있는 공통 언어가 된다. 42001의 장 구조를 따라가면 준비 순서도 자연스럽게 잡힌다.

순서는 목록에서 시작한다. 모르는 AI는 관리할 수 없다.
사례 1. 채용 서류 선별에 AI를 쓰는 회사
이력서 분류 솔루션을 도입한 회사를 생각해 보자. 채용은 부속서 III의 대표 영역이라 2027년 12월 2일부터 고위험 의무가 붙는다. 솔루션 회사가 공급자라고 해도 쓰는 회사의 몫은 남는다.
AI가 할 일은 서류를 기준에 따라 정렬하고 점수의 근거를 남기는 데까지다. 사람이 할 일은 탈락을 확정하기 전에 결과를 확인하고, 특정 집단이 반복해서 떨어지는지 분기마다 들여다보는 것이다. 회사 안에서 “AI가 떨어뜨렸다”는 말이 나오면 이미 감독이 무너진 것이다.
사례 2. 의료기기에 AI 기능을 넣는 제조사
제품에 들어간 AI는 2028년 8월 2일까지 시간이 더 있다. 그렇다고 느긋할 이유는 없다. 이 경우 AI 요건은 기존 제품 인증 절차와 맞물려 심사되기 때문에 설계 단계부터 문서가 쌓여 있어야 한다.
AI가 할 일은 영상 판독 보조나 이상 신호 감지처럼 정해진 범위의 판단이다. 사람이 할 일은 성능이 떨어질 때 기능을 멈추는 기준을 정하고, 모델을 바꿀 때마다 변경 이력을 남기는 것이다. 개발 주기가 긴 제품이라면 2028년은 먼 미래가 아니라 지금 설계하는 제품의 출시 시점이다.
사례 3. 유럽 고객을 상대하는 상담 챗봇
고위험이 아니어도 이미 적용 중인 의무가 있다. EU 이용자와 대화하는 챗봇은 상대가 AI라는 사실을 알려야 하고, 이 투명성 의무는 2026년 8월 2일부터 적용되고 있다. 연기된 것은 고위험 AI의 시계일 뿐, 이미 돌아가기 시작한 의무까지 멈춘 것은 아니다.
AI가 할 일은 문의 응대와 1차 안내다. 사람이 할 일은 첫 화면의 고지 문구를 확인하고, 환불이나 계약 해지처럼 되돌리기 어려운 요청을 상담원에게 넘기는 기준을 정하는 것이다.
인증서부터 따는 회사가 놓치는 것
제도를 만들어도 무너지는 이유는 대개 비슷하다. 첫째는 범위를 좁게 잡는 경우다. 심사를 쉽게 통과하려고 AI 한두 개만 범위에 넣으면, 정작 현업이 개인 계정으로 쓰는 도구는 목록에도 없다.
둘째는 주인이 없는 경우다. 법무는 IT 일이라 하고, IT는 현업 일이라 한다. AI 관리 책임자는 기술을 가장 잘 아는 사람보다 ‘멈추라’고 말할 권한이 있는 사람이어야 한다.
셋째는 연기 소식을 예산 삭감 신호로 읽는 경우다. 올해 거버넌스 예산을 내년으로 미루면, 2027년 여름에 외부 도움을 급하게 사는 비용이 더 클 수 있다. 대응은 단순하다. 범위는 넓게 잡되 문서는 가볍게 시작하고, 책임자 한 명의 이름을 적고, 분기마다 목록을 갱신한다.
오늘 당장 해볼 수 있는 한 가지
회사에서 쓰는 AI를 표 한 장에 적어 보자. 칸은 다섯 개면 된다. 도구 이름, 쓰는 부서, 무엇을 결정하는지, EU 고객과 닿는지, 그리고 문제가 생기면 누가 멈출 수 있는지.
마지막 칸이 비어 있는 줄이 몇 개인지 세어 보면 준비 상태가 숫자로 나온다. 16개월은 그 빈칸을 채우라고 생긴 시간이다.
